Sécurité Active Directory souveraine

La sécurité AD qui ne devine jamais

Auditer, voir, surveiller, corriger. En lecture seule, sur vos serveurs, avec une preuve derrière chaque verdict.

Demander une démonstrationNotre philosophie
forêt · corp.exemple domaine principal jamais audité : jamais vert domaine enfant domaine filiale
Philosophie

Quatre engagements, sans exception

Un outil de sécurité doit être plus exigeant envers lui-même que l'attaquant. CITSO repose sur quatre principes vérifiables.

Lecture seule

CITSO lit l'annuaire et n'y écrit jamais. Toute correction passe par un circuit verrouillé, avec approbation et retour arrière.

Jamais de vert sans preuve

Ce qui n'a pas été vérifié reste « non évalué ». Un niveau de maturité n'est atteint que si tous ses points ont été prouvés.

Souverain et hors ligne

Sur vos serveurs, sans nuage, sans télémétrie. Les rapports s'ouvrent hors ligne, sans aucune requête réseau.

Prouvable

Code scellé à l'octet, contrôles ancrés sur des référentiels publics (ANSSI, CIS, MITRE ATT&CK). Chaque verdict porte sa preuve.

Le faux vert, ennemi n°1

Un faux vert est pire qu'un rouge

Beaucoup d'outils affichent « conforme » là où ils n'ont simplement rien pu lire. CITSO distingue toujours ce qui est conforme, en défaut, non évalué ou non évaluable, et le dit.

critiqueélevémoyenconforme, prouvénon évalué
Voir

La carte de votre AD, et ce qu'il reste à faire
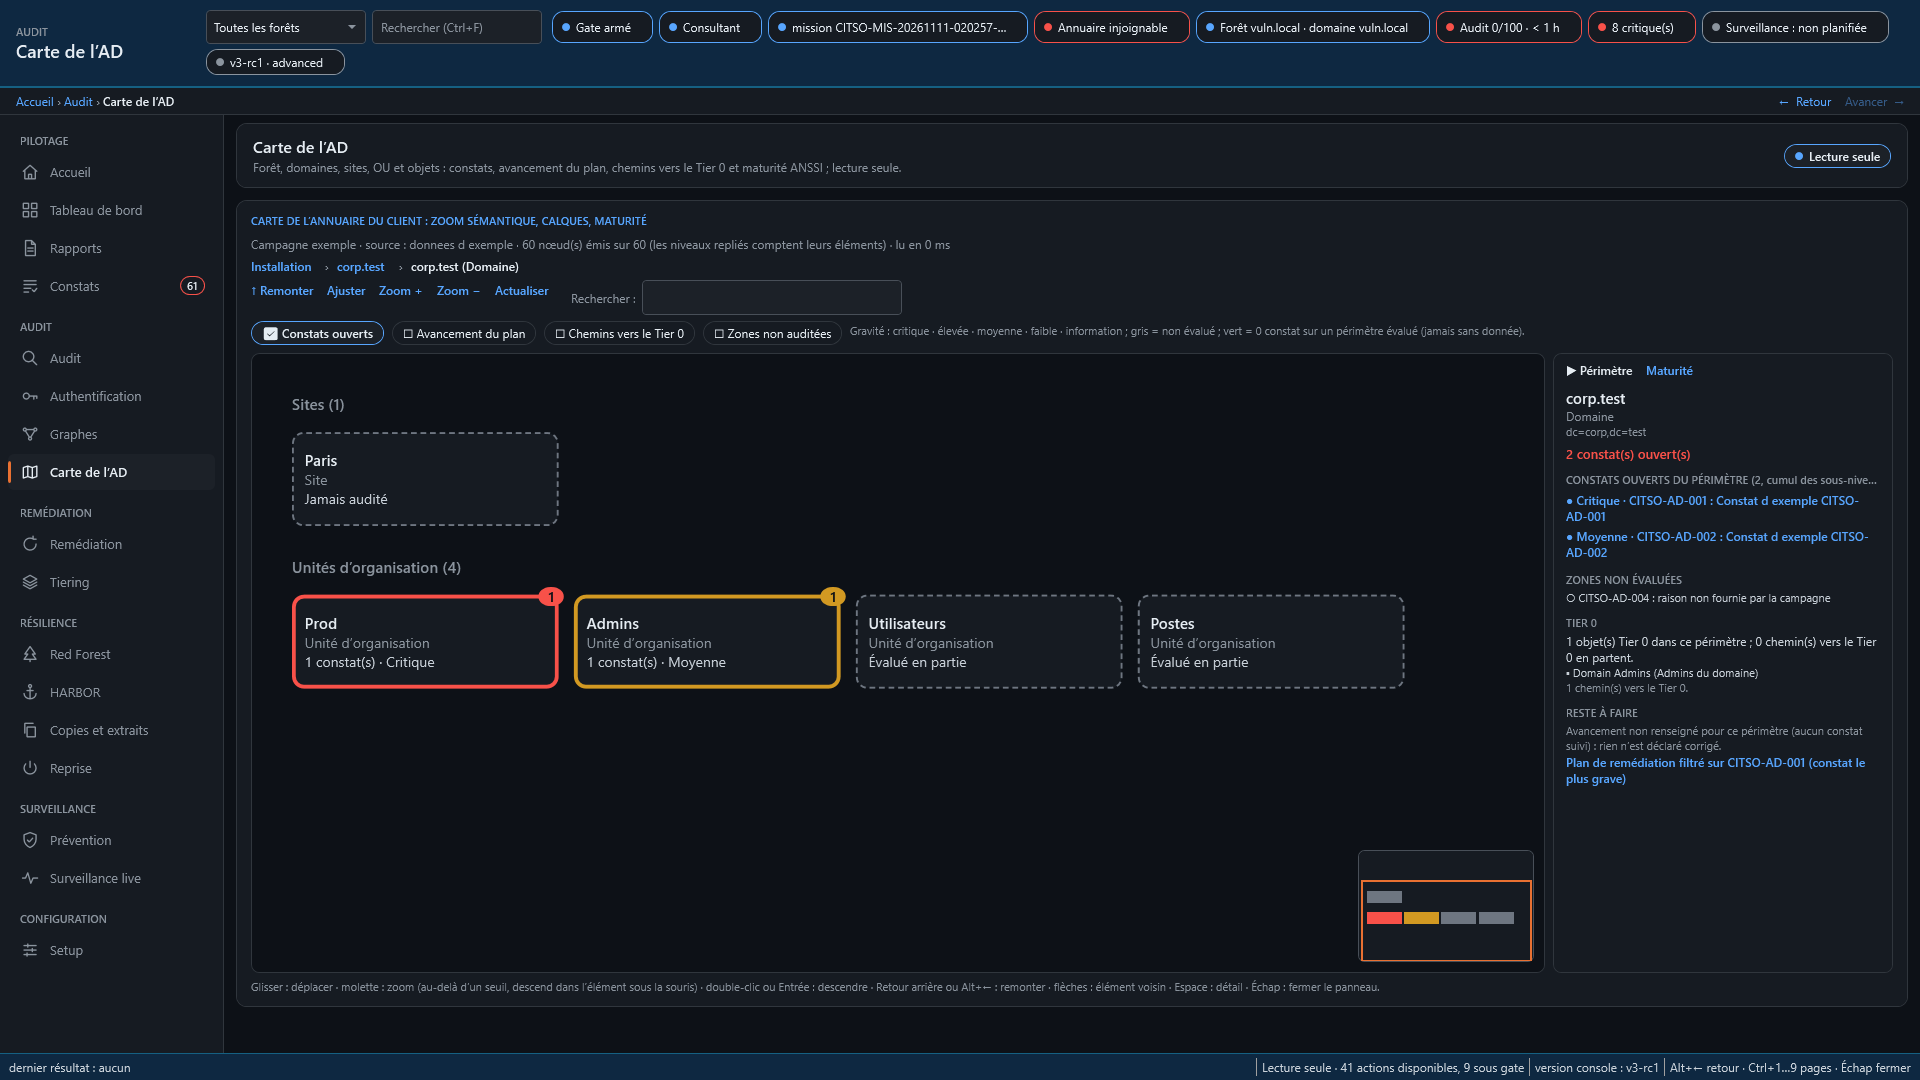
Console CITSO : carte d'un domaine Active Directory, unités d'organisation colorées selon la gravité des constats (données d'exemple)
  • De la forêt jusqu'à l'objet, en un clic
  • Quatre calques : constats ouverts, avancement du plan, chemins vers le Tier 0, zones non auditées
  • Le plus grave trouvé en deux clics
  • Dans la console et dans le rapport remis au client
  • Appartenances, droits dangereux, délégations, sessions
  • Le plus court chemin vers les administrateurs du domaine
  • Les points de passage où couper pour fermer le plus de chemins
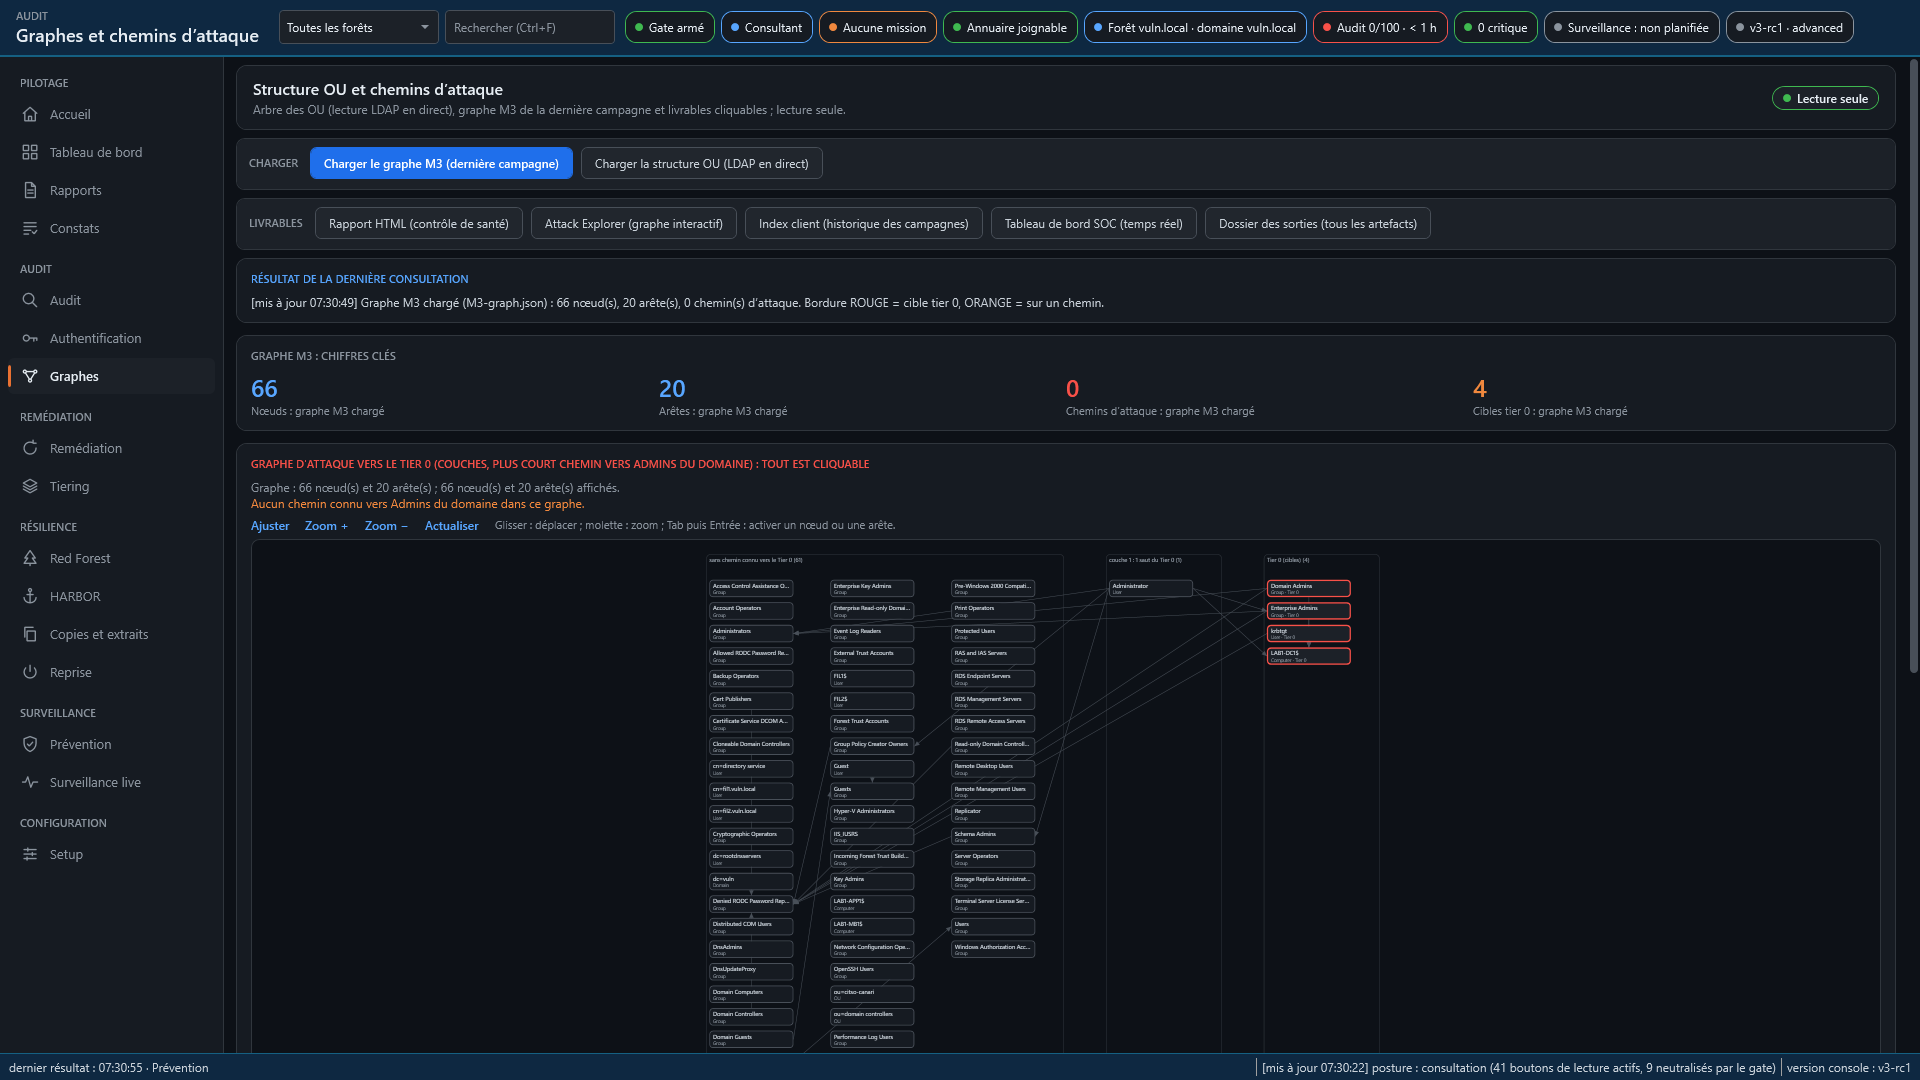
Console CITSO : graphe des chemins d'attaque vers le Tier 0
Mesurer

Une maturité qui se mérite

Les niveaux suivent les points de contrôle Active Directory publiés par l'ANSSI. Un niveau n'est atteint que lorsque tous ses points sont évalués et conformes : un point non vérifié le laisse « non démontré ».

Source : points de contrôle Active Directory, CERT-FR / ANSSI.

1
2
3
4
5
atteint et prouvénon démontréà venir
Surveiller

Le Tier 0 sous surveillance, en direct

Ajout à un groupe privilégié, délégation, comptes de service gérés, GPO liée aux contrôleurs : chaque changement sensible déclenche une alerte.

0 schangement dans l'annuaire
5 salerte critique (mesuré au lab)

Lecture des journaux avec un compte ordinaire ; une alerte n'est jamais perdue tant qu'elle n'a pas été exportée.

Déployer

Deux façons de déployer, mêmes preuves

Consultant

  • Installation portable, une mission par client
  • Campagne en quelques minutes, rapports remis sur place
  • Transfert chiffré vers la plateforme : paquet altéré, rejoué ou d'un autre client refusé
  • Clôture avec purge prouvée

À demeure

  • Plateforme dans votre infrastructure, raccordée à vos forêts
  • Tableau de bord et surveillance continue
  • Suivi du reste à faire, campagne après campagne
  • Forêt d'administration : en préparation
Prouvé au lab, pas promis

Des mesures, pas des slogans

396verdicts par campagne, un par contrôle
~4 minpour une campagne complète
0faux vert sur les faiblesses posées
5/5paquets de transfert piégés refusés

Mesures sur notre laboratoire Active Directory volontairement vulnérable.

Voyons votre AD

Une démonstration sur un environnement de test, puis une première campagne en lecture seule.

Nous écrire

contact@citso.eu